La Presse : les deux tiers de 410 domaines québécois peuvent être usurpés par courriel
Le 3 février 2025, La Presse a publié une enquête de Jean-Hugues Roy : Le nom d’agences du gouvernement peut être usurpé. Ce qui suit est un résumé dans nos propres mots; l'article original est en lien au bas de la page et mérite d'être lu en entier.
Divulgation : j'ai été interviewé pour cet article — Jean-François Bourdeau, fondateur de LastSpam et la personne derrière DMARC Guy.
Ce que La Presse a vérifié
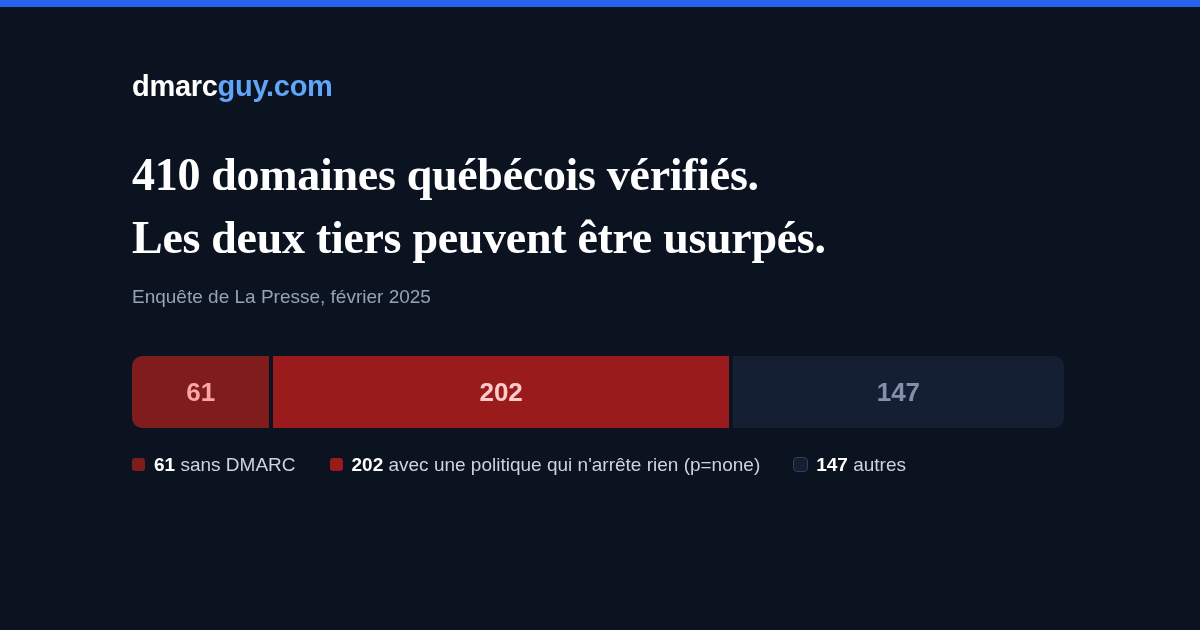
Le journal a consulté le réglage DMARC de 410 noms de domaine parmi les plus utilisés au Québec : grandes entreprises, organismes gouvernementaux et établissements d'enseignement.
- 202 avaient une politique DMARC qui demande aux serveurs de réception de ne rien faire devant un message douteux. En langage DMARC, c'est
p=none. - 61 n'avaient aucun enregistrement DMARC.
- Au total, 263 sur 410 — environ les deux tiers — dont le nom peut servir dans un faux courriel.
Soixante de ces domaines appartiennent au gouvernement du Québec, et plus d'une centaine au gouvernement fédéral, dont le domaine du Parlement lui-même, parl.gc.ca (corrigé depuis — voir plus bas). La Presse en nomme plusieurs autres. Nous ne les répétons pas ici : cette liste date de février 2025, et certains ont pu être corrigés depuis.
Ce que les deux gouvernements ont répondu
Québec. Le ministère de la Cybersécurité et du Numérique a dit à La Presse être au courant de la situation. Selon lui, il ne s'agit pas d'une nouvelle vulnérabilité, mais d'une configuration DMARC incomplète; chaque ministère et organisme est responsable de ses propres systèmes, et des ateliers avaient eu lieu dans les mois précédents pour le leur rappeler.
Ottawa. Le bureau du président de la Chambre des communes a confirmé que la protection n'était pas activée, en parlant d'« une décision d'affaires » prise pour éviter d'interrompre la livraison des courriels légitimes. Il a ajouté que des démarches étaient en cours pour l'activer sans cet effet.
Mise à jour, 2 octobre 2026 : la Chambre des communes a fait ce qu'elle avait annoncé. parl.gc.ca publie maintenant p=reject, la politique DMARC la plus stricte. C'est donc faisable.
Le journaliste l'a essayé
La Presse ne s'est pas contentée de lire des enregistrements DNS. Son journaliste s'est envoyé une demi-douzaine de courriels au nom d'organismes gouvernementaux qui n'avaient pas de DMARC, dont un qui semblait venir d'un employé du Parlement.
Tous les logiciels de courriel ne les ont pas laissés passer — Outlook semblait mieux les repérer. C'est ce que signifie, en pratique, l'absence de politique : le propriétaire du domaine n'a donné aucune consigne, alors chaque système de réception décide seul. Certains attrapent le faux. D'autres le livrent.
Aucune fraude utilisant cette technique n'avait été recensée au Québec à ce moment-là. J'ai dit au journaliste que j'étais certain qu'il y en avait eu quand même : cela ne demande aucun talent particulier, seulement quelqu'un de motivé et à l'aise avec la technologie.
Pas seulement au Québec
L'article donne deux exemples venus d'ailleurs :
- Australie-Méridionale. Le 17 janvier 2025, la police de cet État a prévenu que des citoyens recevaient des courriels frauduleux exigeant le paiement d'une contravention. L'adresse de l'expéditeur se terminait par le vrai nom de domaine du service de police.
- États-Unis. En mai 2024, le FBI, le département d'État et la NSA ont révélé que les services de renseignement nord-coréens avaient exploité la même faiblesse pour se faire passer pour de vrais experts. Nous avons écrit sur cet avis : La NSA émet une mise en garde contre les pirates nord-coréens.
La Chambre des communes a donné la réponse honnête
Laisser la protection éteinte pour ne pas perdre de courriels légitimes : c'est la vraie raison pour laquelle la plupart des domaines restent à p=none, au gouvernement comme ailleurs. Personne n'a la liste complète des outils qui envoient des courriels au nom de l'organisation — l'infolettre, le système de facturation, le CRM, le formulaire du site Web — alors personne n'ose activer le blocage.
Cette crainte est raisonnable. Activer p=reject sans cette liste, c'est effectivement bloquer des courriels légitimes. Mais rester à p=none pour toujours n'est pas la solution non plus : cette politique signale l'usurpation et n'en arrête aucune.
⚠️ Ne collez pas
p=rejectdans votre DNS aujourd'hui si votre domaine n'a jamais eu de DMARC. Commencez àp=noneavec une adresserua, lisez les rapports jusqu'à ce que tous les outils qui envoient légitimement en votre nom passent, puis montez àp=quarantineet àp=reject.p=noneest le point de départ, pas la destination — voir p=none : la politique DMARC qui a l'air conforme et n'arrête rien.
Si ce qui vous manque, c'est justement cette liste, c'est à cela que sert la Carte des sources d'envoi : Qu'est-ce qui envoie réellement du courriel en votre nom ?
Dix-huit mois plus tard
En août 2026, nous avons fait notre propre décompte sur un autre échantillon — 296 organisations québécoises dans neuf secteurs. Nous avons trouvé à peu près la même chose : 72 % ne bloquaient pas l'usurpation par courriel.
Vérifiez votre domaine maintenant →
Source
- La Presse, Jean-Hugues Roy, 3 février 2025 : https://www.lapresse.ca/actualites/2025-02-03/arnaques-par-courriel/le-nom-d-agences-du-gouvernement-peut-etre-usurpe.php
Lire plus tard ? Envoyez-vous l'article par courriel.
Gardez une longueur d'avance sur les menaces courriel
Recevez nos derniers guides DMARC, SPF et sécurité courriel dans votre boîte de réception. Pas de pourriel — désabonnement en tout temps.
Nous utilisons votre courriel uniquement pour les nouvelles du blogue. Un seul clic vous désabonne.