Risques associés à Microsoft Direct Send
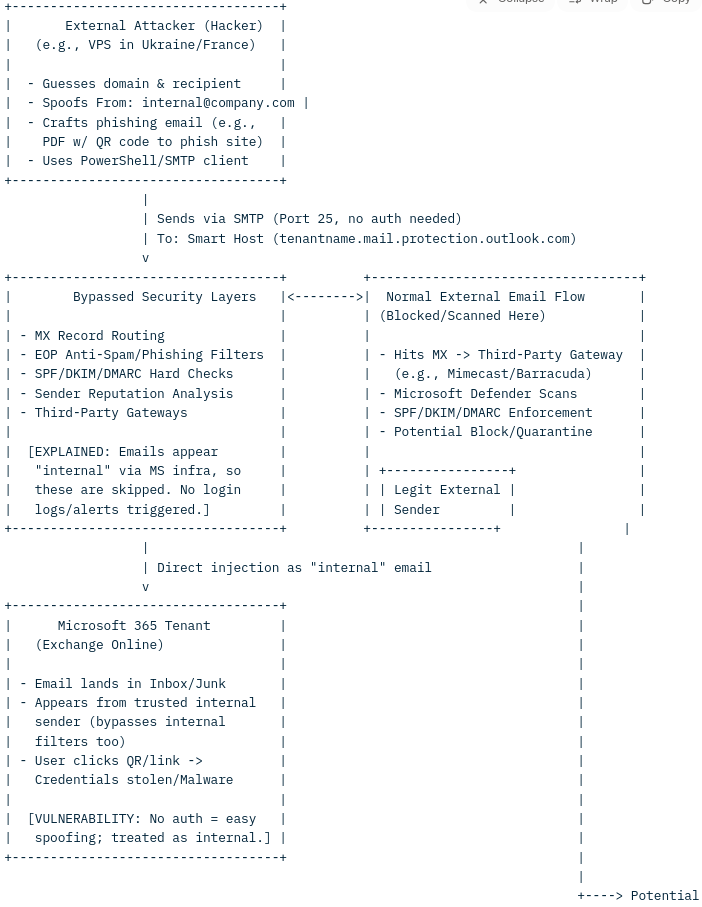
Comment fonctionne Microsoft Direct Send
Direct Send est une fonction d’Exchange Online, dans Microsoft 365, qui permet à des appareils, des applications ou des services (imprimantes multifonctions, numériseurs, anciennes applications) d’envoyer des courriels aux destinataires internes d’un locataire Microsoft 365 sans s’authentifier. Voici comment ça fonctionne :
- But et conception : Direct Send sert aux communications internes. Il permet à des appareils ou à des applications qui ne savent pas s’authentifier en SMTP d’envoyer des courriels. Par exemple, une imprimante réseau peut utiliser Direct Send pour envoyer des documents numérisés aux employés de la même organisation.
- Mécanisme :
- Les courriels passent par un point d’accès SMTP propre au locataire, généralement de la forme nomdulocataire.mail.protection.outlook.com.
- L’expéditeur n’a besoin de connaître que le domaine visé et des adresses de destinataires valides, qu’on peut souvent deviner ou trouver par simple repérage (p. ex. [email protected]).
- Direct Send n’exige ni identifiant ni jeton d’authentification : quiconque peut joindre ce point d’accès sur le port 25 peut y déposer un message destiné à vos employés.
- Ces courriels portent votre propre domaine dans le champ « De ». Ils ont donc l’air de communications internes, pour les employés comme pour certains systèmes de sécurité.
- Caractéristiques clés :
- Les courriels envoyés par Direct Send ne sont souvent pas arrêtés par les vérifications SPF (Sender Policy Framework), DKIM (DomainKeys Identified Mail) et DMARC (Domain-based Message Authentication, Reporting, and Conformance) comme le serait un autre courriel externe, surtout quand le SPF et le DMARC du domaine sont permissifs.
- Les courriels arrivent directement dans la boîte du destinataire et échappent souvent aux passerelles de sécurité externes ou aux solutions de filtrage tierces.
- Risque d’exploitation : Malheureusement, cette absence d’authentification rend Direct Send vulnérable aux abus. Des attaquants peuvent s’en servir pour usurper des adresses internes (p. ex. se faire passer pour [email protected]) et envoyer des courriels d’hameçonnage qui semblent venir de l’organisation elle-même. Ces courriels peuvent contenir des pièces jointes malveillantes (comme des PDF avec code QR) ou des liens vers de fausses pages de connexion pour voler des identifiants.
Les courriels sont-ils analysés contre les virus ?
Oui, les courriels envoyés par Direct Send passent par une certaine analyse de sécurité, mais elle a des limites, à cause de la nature même de la fonction :
- Protections intégrées de Microsoft :
- Selon Microsoft, les messages Direct Send sont traités comme du courriel anonyme venant d’Internet : la validation SPF, CompAuth (authentification composite) et l’analyse habituelle s’appliquent. L’efficacité dépend de la configuration des enregistrements MX, du SPF, du DMARC et des politiques de sécurité de l’organisation.
- Microsoft Defender pour Office 365 (s’il est activé) analyse les courriels à la recherche de logiciels malveillants, de virus et d’hameçonnage connus, pièces jointes et liens compris. Mais comme les courriels Direct Send ont l’air internes, ils peuvent passer à travers certaines vérifications externes (p. ex. une passerelle de courriel tierce, ou un domaine dont la politique DMARC est permissive).
- Limites de l’analyse :
- Comme les courriels Direct Send passent par l’infrastructure de Microsoft et ont l’air internes, ils ne sont pas toujours examinés aussi sévèrement que les courriels externes. Un hameçonnage bien fait peut ainsi passer, surtout s’il imite une communication interne légitime (p. ex. une alerte des TI ou un avis des RH).
- Selon certains rapports, des attaquants ont réussi à livrer par Direct Send des PDF malveillants ou des codes QR menant à des sites d’hameçonnage, ce qui indique que l’analyse par défaut de Microsoft ne détecte pas toutes les menaces, surtout les attaques ciblées ou de type « jour zéro ».
- Angles morts des solutions tierces :
- Si une organisation utilise une passerelle de sécurité tierce (p. ex. Barracuda, Mimecast), les courriels Direct Send ne passent généralement pas par ces filtres externes, parce qu’ils sont remis directement à Microsoft 365. Cela crée un angle mort, à moins d’une configuration précise pour surveiller ou bloquer le trafic Direct Send.
Réduire les risques
Pour se protéger contre l’abus de Direct Send et garder une bonne analyse antivirus, une organisation peut :
- Désactiver Direct Send si vous n’en avez pas besoin (RejectDirectSend) : Microsoft a ajouté cet interrupteur facultatif en avril 2025. Dans Exchange Online PowerShell :
Set-OrganizationConfig -RejectDirectSend $true. Cela peut bloquer des expéditeurs légitimes qui dépendent de Direct Send (p. ex. imprimantes ou numériseurs) : repérez-les et faites-les changer de méthode d’abord, puis testez avant d’appliquer. - Surveiller l’activité Direct Send : Utilisez le langage KQL (Kusto Query Language) dans Microsoft Defender XDR ou Sentinel pour repérer les courriels Direct Send suspects. Par exemple :
EmailEvents | where SenderFromDomain == "votredomaine.com" | where SenderMailFromDomain != "votredomaine.com" | where EmailDirection == "Inbound" | project Timestamp, Subject, SenderFromAddress, SenderMailFromAddressRemplacez votredomaine.com par le domaine de votre organisation pour repérer les domaines d’expéditeur qui ne correspondent pas. - Utiliser une protection avancée contre les menaces : Activez Microsoft Defender pour Office 365 ou une solution tierce comme Barracuda Email Gateway Defense pour renforcer l’analyse de l’hameçonnage, des logiciels malveillants et des pièces jointes suspectes. Ces outils ajoutent des couches de protection pour les courriels Direct Send.
- Sensibiliser les employés : Apprenez aux employés à reconnaître l’hameçonnage, surtout celui qui imite une communication interne (p. ex. de faux courriels des RH ou des TI avec un code QR ou une pièce jointe inattendue).
En résumé
Microsoft Direct Send permet de livrer des courriels sans authentification à l’intérieur d’un locataire Microsoft 365. C’est pratique pour des appareils comme les imprimantes, mais vulnérable à l’hameçonnage. Les mesures de sécurité de Microsoft (validation SPF, CompAuth, analyse Defender) s’appliquent aux courriels Direct Send, mais leur chemin direct vers le locataire peut contourner les passerelles externes et passer à travers des réglages d’authentification permissifs, ce qui crée une faille possible. Pour réduire les risques, surveillez l’activité Direct Send, désactivez la fonction si vous n’en avez pas besoin et renforcez la sécurité de vos courriels avec des outils et des politiques avancés.
Note du 8 avril 2025 (Microsoft) : « We are working on creating a report for Direct Send traffic that admins can use to get an overview of what traffic will be impacted. » https://techcommunity.microsoft.com/blog/exchange/introducing-more-control-over-direct-send-in-exchange-online/4408790
Lire plus tard ? Envoyez-vous l'article par courriel.
Gardez une longueur d'avance sur les menaces par courriel
Recevez nos derniers guides DMARC, SPF et sécurité du courriel dans votre boîte de réception. Pas de pourriel — désabonnement en tout temps.
Nous utilisons votre courriel uniquement pour les nouvelles du blogue. Un seul clic vous désabonne.