Votre domaine a un SPF. N'importe qui peut quand même envoyer en votre nom.
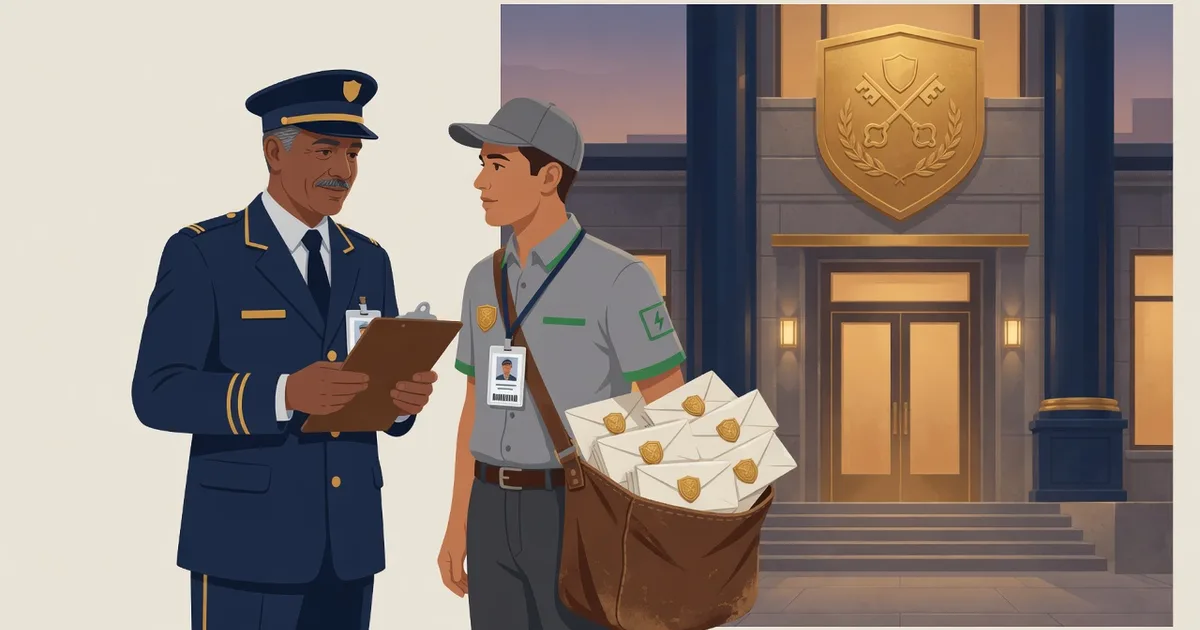
Si vous ne retenez qu'une phrase, retenez celle-là.
Au Québec, c'est la règle, pas l'exception : dans notre étude 2026 de 296 organisations québécoises, 72 % ne bloquaient pas les courriels usurpés.
SPF, c'est la liste d'invités : quels serveurs ont le droit d'envoyer du courriel pour votre domaine. C'est utile. Ce n'est pas la serrure.
Voici pourquoi. Chaque courriel porte deux adresses d'expéditeur. L'une est sur l'enveloppe, et seuls les serveurs la lisent (en jargon : l'expéditeur d'enveloppe, MAIL FROM ou Return-Path). L'autre est la ligne De :, la seule qu'un humain voit (en jargon : l'en-tête From, puisque les outils DMARC parlent anglais). SPF vérifie l'enveloppe. Votre lecteur, lui, lit la ligne De :. Un fraudeur met son propre domaine sur l'enveloppe, donc SPF passe, honnêtement, pour lui, et il met votre nom sur la lettre à l'intérieur. SPF n'a rien vu d'anormal. Votre liste d'invités n'a jamais été la question.
C'est le portier de l'image ci-dessus. Le badge du livreur est authentique. Il travaille simplement pour quelqu'un d'autre, et chaque lettre dans son sac porte vos armoiries.
Il reste deux morceaux. On vous les présente d'habitude comme un mur d'acronymes. C'est plus simple que ça.
DKIM, c'est le sceau. Votre vrai serveur appose un cachet sur le message. Si quelqu'un le modifie en chemin, le sceau se brise. Quand une boîte aux lettres transfère automatiquement votre courriel ailleurs, SPF échoue, parce que le serveur qui transfère n'est pas sur votre liste d'invités. Le sceau, lui, survit habituellement, tant que rien ne modifie le message en chemin. Deux choses le font souvent : les listes de diffusion (elles ajoutent un pied de page ou une étiquette dans l'objet) et les passerelles antipourriel qui ajoutent une bannière d'avertissement. C'est pour ça que DKIM compte autant : c'est souvent la seule vérification encore debout. Plus de détails sur le transfert.
DMARC, c'est la consigne donnée au serveur qui reçoit. C'est le seul des trois qui regarde l'adresse qu'une personne lit, la ligne De :, et qui vérifie qu'elle correspond à la liste d'invités ou au sceau. Puis il dit quoi faire quand ce n'est pas le cas :
p=none: ne fais rien, et envoie-moi peut-être un rapport.p=quarantine: mets-le dans les indésirables.p=reject: refuse-le.
Le réglage qui a l'air terminé
p=none, c'est là que s'arrêtent la plupart des projets « on a fait DMARC ». Un enregistrement est publié. Parfois, des rapports arrivent même. Mais on a dit au serveur qui reçoit de ne pas bloquer le faux. Gmail ou Microsoft le mettront peut-être aux indésirables de leur propre initiative, mais vous comptez sur leur jugement. Votre domaine peut encore être usurpé, et l'hameçonnage part vers vos clients, pas vers vous. Vous l'apprenez par eux.
C'est aussi souvent le réglage par défaut. Un hébergeur, une configuration Microsoft 365 ou un billet « DMARC configuré » laisse p=none derrière lui, et tout le monde croit que c'est réglé. Nous avons consacré un article entier à pourquoi p=none est plus dangereux qu'il n'en a l'air.
Les chiffres de l'étude, en détail : 24 % des organisations n'avaient aucun enregistrement DMARC ou étaient à p=none, et 48 % de plus s'étaient arrêtées à p=quarantine, à un réglage du but.
Ce n'est plus optionnel
Ce n'est plus une bonne pratique qu'on peut remettre à l'an prochain. Google et Yahoo exigent l'authentification des expéditeurs en volume depuis 2024. Microsoft a suivi en 2025. Un courriel qui échoue ne reçoit pas d'avertissement. Il s'en va dans les indésirables, ou il est refusé.
Un petit domaine n'est pas exempté pour autant côté usurpation : les règles de volume décident de la livraison, pas de qui peut se faire passer pour vous.
Un détail qui piège même ceux qui ont fait le travail avec soin : SPF peut passer pour le domaine de votre outil d'infolettre et quand même échouer DMARC pour le vôtre. DMARC vérifie le domaine de la ligne De :. Un succès au nom de quelqu'un d'autre ne protège pas le vôtre.
Lundi matin, dans cet ordre
- Envoyez un vrai message dans un vérificateur. Lire le DNS vous dit ce qui devrait se passer. Le message reçu vous dit ce qui s'est vraiment passé.
- S'il n'y a pas d'enregistrement DMARC, ou s'il dit
p=none, vous n'êtes pas protégé. Vous tenez un journal de ceux qui vous usurpent. - Avant de passer à quarantine ou reject, dressez la liste de tout ce qui envoie vraiment en votre nom. L'infolettre, le site Web, le photocopieur, Microsoft 365. Passer à reject en oubliant l'un d'eux, c'est la meilleure façon de bloquer vos propres factures.
- Ensuite, appliquez.
none, c'est la phase de mise en place. Ce n'est pas la ligne d'arrivée.
Faites-le suivre
Est-ce que ça a enfin cliqué? Quelqu'un dans votre équipe, ou votre fournisseur TI, est encore convaincu que tout va bien parce que SPF est publié. Envoyez-lui ceci. Ça se lit en trois minutes et ça pourrait sauver son domaine.
Si vous saviez déjà tout ça, vous n'êtes pas le lecteur visé. C'est vous qui allez le transférer.
Vérifiez votre domaine gratuitement. Si un vrai expéditeur échoue, la Carte des sources d'envoi vous guide dans la correction pour ce fournisseur : 99 $ CA, paiement unique, jusqu'à 10 sources.
Lire plus tard ? Envoyez-vous l'article par courriel.
Gardez une longueur d'avance sur les menaces courriel
Recevez nos derniers guides DMARC, SPF et sécurité courriel dans votre boîte de réception. Pas de pourriel — désabonnement en tout temps.
Nous utilisons votre courriel uniquement pour les nouvelles du blogue. Un seul clic vous désabonne.